


RMS — Remote Management Suite سامانه مدیریت متمرکز از راه دور کلاینتهای شبکه
راهنمای راهبردی مدیریت یکپارچه، امن و هوشمند نقاط پایانی در سازمانهای مدرن؛ از معماری Zero Trust تا پاسخ خودکار به حادثه.
RMS چیست؟ تعریف و جایگاه در معماری امنیت
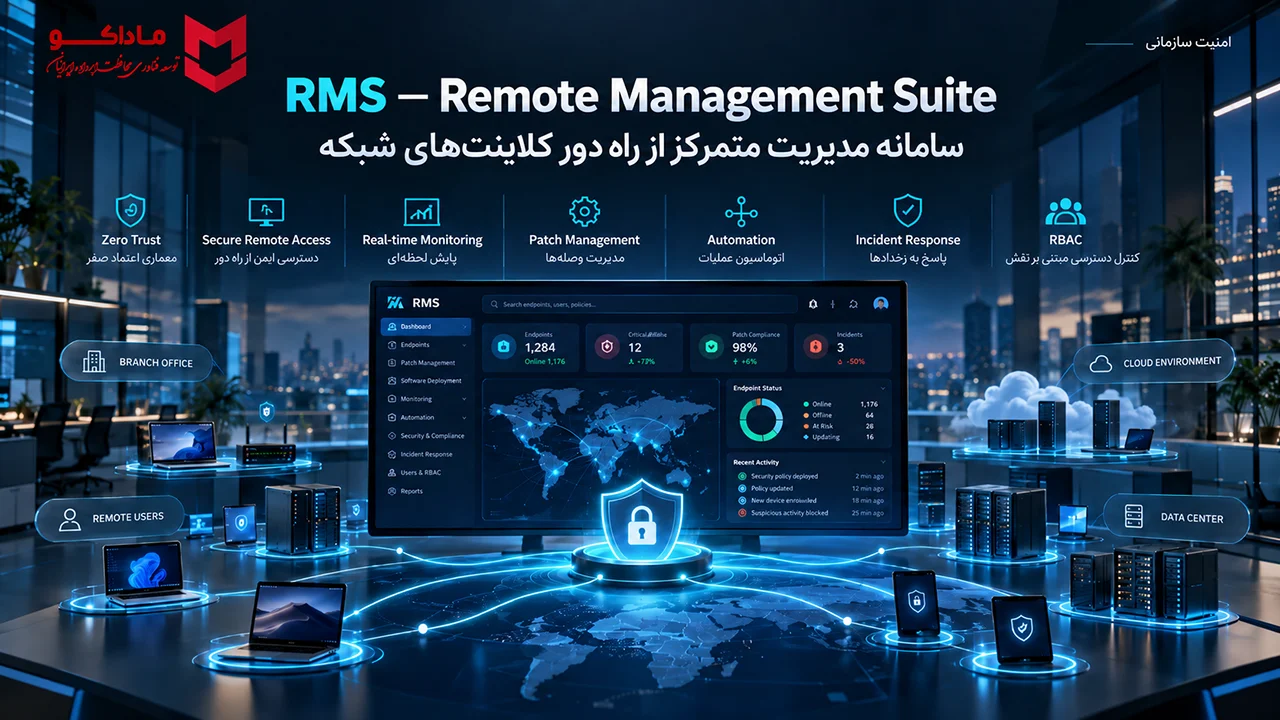
در چشمانداز امنیت سایبری امروز، مرزهای سنتی شبکه فرو ریختهاند. نیروی کار توزیعشده، تنوع دستگاهها و اتصال دائمی به اینترنت، مدل امنیتی «قلعه و خندق» را منسوخ کرده است. در این پارادایم نوین، هر نقطه پایانی (Endpoint) خود به یک مرز امنیتی تبدیل میشود؛ مرزی که باید بهطور مستمر پایش، ارزیابی و مدیریت شود.
RMS یا Remote Management Suite سامانهای است که به تیمهای فناوری اطلاعات و امنیت امکان میدهد صدها یا هزاران کلاینت شبکه را از یک کنسول واحد مدیریت، پایش و کنترل کنند. این سامانه فراتر از ابزارهای ساده دسترسی از راه دور عمل میکند و زیرساختی کامل برای مدیریت چرخه عمر دستگاهها، اعمال سیاستهای امنیتی، توزیع وصله و پاسخ خودکار به تهدیدات فراهم میآورد.
چرا سازمانها به RMS نیاز دارند؟
شکاف امنیتی نیروی کار توزیعشده
پژوهشهای تحلیلی نشان میدهد تیمهای فناوری اطلاعاتی که بیش از ۵۰۰ نقطه پایانی را با سه یا چند راهکار امنیتی مجزا مدیریت میکنند، زمان بسیار بیشتری را صرف بررسی حوادث میکنند. دلیل این امر، هزینه جابجایی مداوم میان ابزارها و از دست رفتن زمینه (Context) در هر مرحله است. نیروی کار ترکیبی این چالش را تشدید کرده و شبکههای خانگی، Wi-Fi عمومی و دستگاههای شخصی، سطح حمله را بهشدت گسترده کردهاند.
هزینههای پنهان مدیریت دستی
بدون یک RMS کارآمد، هر بهروزرسانی نرمافزار، هر عیبیابی و هر ممیزی امنیتی نیازمند حضور فیزیکی یا اتصال دستی به تکتک دستگاهها است. سازمانهایی که به RMS روی آوردهاند، گزارش دادهاند که تا ۹۵ درصد در زمان انجام وظایف دستی صرفهجویی کردهاند؛ صرفهجوییای که مستقیماً به کاهش هزینه عملیاتی و افزایش توان تیم امنیت تبدیل میشود.
اجزای اصلی سامانه RMS
سرور مدیریت مرکزی
مغز سامانه؛ پایگاه داده سیاستها، تنظیمات و گزارشها. در معماری مدرن بهصورت Cloud-Native طراحی میشود.
عامل کلاینت (Agent)
نرمافزار سبکی روی هر دستگاه که کانال ارتباطی امن با سرور برقرار کرده و دستورات را اجرا میکند.
کنسول مدیریت یکپارچه
تصویر واحد از تمام دستگاهها برای اعمال خطمشی گروهی، مشاهده گزارشها و اقدام اصلاحی.
پایگاه داده خطمشی
ذخیرهسازی سیاستها و لاگهای عملیاتی برای تضمین ممیزیپذیری و انطباق.
قابلیتهای کلیدی یک RMS حرفهای
پایش بلادرنگ و هشداردهی هوشمند
پایش مستمر CPU، حافظه، دیسک، سرویسها و رویدادهای سیستم؛ ایجاد خودکار هشدار و بلیت پشتیبانی در صورت انحراف از آستانهها.
مدیریت وصله و بهروزرسانی خودکار
توزیع خودکار وصله سیستمعامل و نرمافزارهای شخص ثالث؛ در محیط دورکار از طریق رلههای ابری بدون نیاز به VPN.
دسترسی از راه دور امن
طراحی مبتنی بر Zero Trust، رمزنگاری سرتاسری و ثبت کامل جلسات دسترسی برای ممیزی.
اجرای اسکریپت و اتوماسیون
خودکارسازی وظایف تکراری مانند پاکسازی فایل موقت، راهاندازی مجدد سرویسها و استقرار نرمافزار.
مدیریت دارایی و موجودی
شناسایی و فهرستبرداری خودکار سختافزار، نرمافزار و دستگاههای شبکه بهعنوان پیشنیاز مدیریت آسیبپذیری.
مدیریت متمرکز و گروهبندی هوشمند کلاینتها
ساختار سلسلهمراتبی
RMSهای پیشرفته امکان سازماندهی دستگاهها در ساختار درختی سلسلهمراتبی را فراهم میکنند. ادمین میتواند دستگاهها را بر اساس بخش سازمانی، موقعیت جغرافیایی، نوع دستگاه یا نقش کاربری گروهبندی کند؛ ساختاری که مدیریت خطمشی و ممیزی را در سازمانهای بزرگ بهشدت سادهتر میسازد.
گروهبندی فراتر از محدودیتهای شبکه
محدودیت جغرافیایی یا آدرس شبکه نباید مانع عضویت دستگاه در یک گروه شود. تمام دستگاههای کارکنان یک بخش میتوانند در یک گروه قرار بگیرند، حتی اگر در شهرها یا کشورهای مختلف پراکنده باشند؛ این انعطافپذیری، اعمال سیاست یکسان بر اساس نقش سازمانی را ممکن میکند.
مدیریت مبتنی بر خطمشی
زمانی که یک دستگاه جدید به یک گروه ملحق میشود، بهطور خودکار تمام خطمشیهای آن گروه را به ارث میبرد. این رویکرد بار مدیریتی را کاهش داده و یکنواختی تنظیمات امنیتی را در سراسر سازمان تضمین میکند.
امنیت در RMS: از Zero Trust تا RBAC
سامانههای مدیریت نقطه پایانی به دلیل سطح دسترسی وسیعی که دارند، هدف جذابی برای مهاجمان محسوب میشوند. در سال ۲۰۲۶، آژانس امنیت سایبری و زیرساختهای آمریکا (CISA) هشدار داد که فعالیتهای مخرب سایبری، سامانههای مدیریت نقطه پایانی سازمانهای آمریکایی را هدف قرار دادهاند. مهاجمان با سوءاستفاده از نرمافزارهای مدیریتی مشروع، به شبکه سازمان نفوذ کردهاند.
اصل حداقل دسترسی
هر نقش مدیریتی فقط حداقل مجوزهای لازم را داشته باشد. RBAC با دقت پیادهسازی شود.
احراز هویت چندعاملی مقاوم
دسترسی به کنسول با MFA و ترجیحاً کلیدهای امنیتی FIDO2 محافظت شود.
تأیید چندمدیرهای
برای اقدامات پرخطر، تأیید مدیر دوم الزامی باشد تا سوءاستفاده ادمین فریبخورده مهار شود.
ارزیابی مستمر وضعیت دستگاه
دسترسی مشروط به انطباق دستگاه با خطمشی امنیتی؛ در صورت نقص، محدودسازی خودکار.
RMS در عمل: از مدیریت وصله تا پاسخ به حادثه
چرخه مدیریت وصله
- شناسایی آسیبپذیری از طریق پایگاههای داده تهدید
- ارزیابی تأثیر وصله بر اساس گروه دستگاه و نرمافزار
- زمانبندی توزیع در بازههای نگهداری تعریفشده
- اجرای نصب خاموش بدون نیاز به دخالت کاربر
- گزارشدهی وضعیت نصب و تأیید انطباق
پاسخ خودکار به رخداد
زمانی که RMS ناهنجاری امنیتی شناسایی میکند، بهصورت خودکار اقدامات زیر را انجام میدهد:
- ایزوله کردن دستگاه از شبکه برای مهار گسترش آلودگی
- جمعآوری شواهد دیجیتال برای تحلیل بعدی
- اجرای اسکریپتهای اصلاحی برای پاکسازی تهدید
- ایجاد بلیت پیگیری برای تیم امنیت
معیارهای انتخاب یک RMS سازمانی
| معیار | توضیح |
|---|---|
| پوشش چندسکویی | پشتیبانی از Windows، macOS و Linux در یک کنسول واحد |
| معماری ابری | عدم نیاز به زیرساخت سنگین داخلی؛ دسترسی از هر نقطه و مقیاسپذیری آسان |
| عمق امنیتی | ادغام EDR، مدیریت وصله، DLP و کنترل دسترسی در یک پلتفرم |
| اتوماسیون | کتابخانه اسکریپت آماده و گردشکار سفارشی |
| ممیزی و گزارشدهی | ثبت کامل اقدامات و گزارشهای انطباق |
| سهولت استفاده | رابط شهودی برای کاهش زمان آموزش تیم |
ماداکو و راهکارهای مدیریت متمرکز امن
شرکت ماداکو با درک عمیق از چالشهای امنیت سایبری سازمانی، راهکارهایی را ارائه میدهد که مدیریت متمرکز و امن زیرساختهای توزیعشده را ممکن میسازند. ماداکو بهعنوان ارائهدهنده محصولات و خدمات امنیت سازمانی، بر یکپارچهسازی ابزارهای امنیتی و کاهش پیچیدگی عملیات تمرکز دارد.
رویکرد ماداکو به مدیریت متمرکز
ماداکو با تکیه بر تجربه در حوزههای XDR، SIEM، Zero Trust Access و Monitoring، به سازمانها کمک میکند تا:
- دید کامل نسبت به تمام نقاط پایانی و دستگاههای شبکه ایجاد کنند
- سیاستهای امنیتی یکپارچه را در سراسر سازمان اعمال کنند
- پاسخ به رخدادها را خودکارسازی کرده و زمان مهار تهدید را کاهش دهند
- انطباق با استانداردهای امنیتی مانند CIS20 را تسهیل کنند
آمادهاید زیرساخت مدیریت متمرکز امن خود را بنا کنید؟
کارشناسان ماداکو آماده ارائه مشاوره تخصصی به سازمان شما هستند.
دریافت مشاوره تخصصیجمعبندی
RMS دیگر یک ابزار لوکس یا اختیاری نیست. در عصر نیروی کار توزیعشده، هر دستگاه دورکار یک مرز امنیتی جدید است و مدیریت دستی این مرزها غیرممکن است. یک RMS سازمانی، ستون فقرات عملیات امنیتی مدرن محسوب میشود: پایش مستمر، وصله خودکار، دسترسی امن، پاسخ سریع و ممیزی کامل.
کلید موفقیت در انتخاب و پیادهسازی RMS، تمرکز بر یکپارچگی است. راهکارهایی که امنیت، مدیریت و اتوماسیون را در یک کنسول واحد ادغام میکنند، از پراکندگی ابزارها و شکافهای امنیتی ناشی از آن جلوگیری میکنند.
ماداکو با درک این ضرورت، به سازمانها کمک میکند تا زیرساخت مدیریت متمرکز امن خود را بنا کنند و از هر نقطه پایانی بهمثابه یک دارایی محافظتشده، نه یک آسیبپذیری بالقوه، دفاع کنند.
