


SIEM — Splunk Enterprise Security سامانه مدیریت اطلاعات و رویدادهای امنیتی در عصر تهدیدات هوشمند
راهنمای راهبردی پیادهسازی، معماری و بهرهبرداری از پلتفرم Splunk بهعنوان موتور مرکزی تشخیص، تحقیق و پاسخ به تهدیدات سایبری در سازمانهای مدرن.
SIEM چیست؟ تعریف و جایگاه در معماری امنیت
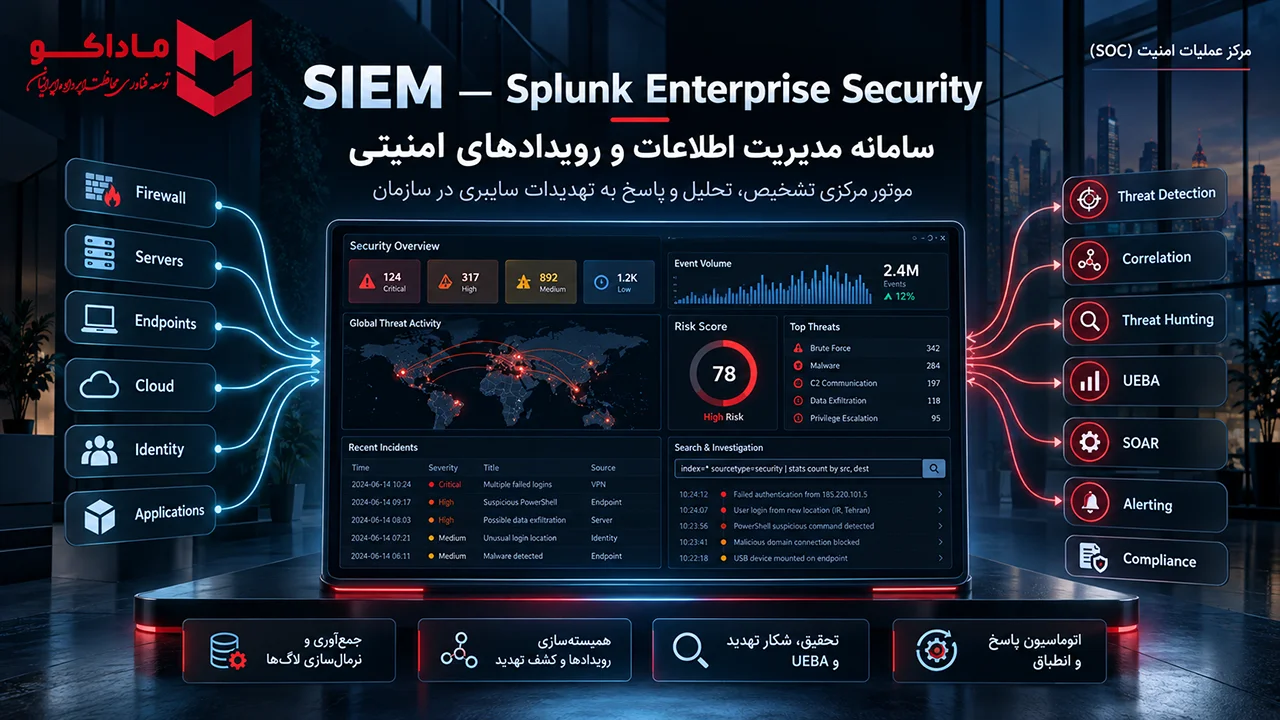
در چشمانداز امنیت سایبری امروز، حجم دادههای تولیدشده توسط زیرساختهای فناوری اطلاعات به مرزهای بیسابقهای رسیده است. هر فایروال، هر سرور، هر سیستم احراز هویت و هر نقطه پایانی، جریانی مستمر از رویدادها تولید میکند که بدون تحلیل، صرفاً نویز هستند. SIEM (Security Information and Event Management) سامانهای است که این دادههای پراکنده را در یک پلتفرم واحد گردآوری، نرمالسازی، همبستهسازی و تحلیل میکند تا تهدیدات پنهان در دل انبوه رویدادها آشکار شوند.
کارکرد بنیادین SIEM بر سه پایه استوار است: جمعآوری (Collection) از منابع متعدد، همبستهسازی (Correlation) رویدادهای مرتبط، و هشداردهی (Alerting) در زمان وقوع فعالیت مشکوک. یک SIEM کارآمد، رویدادهایی را که بهتنهایی بیاهمیت به نظر میرسند — مانند یک ورود ناموفق در نیمهشب — در کنار سایر سیگنالها قرار میدهد و الگویی معنادار از یک حمله در حال شکلگیری را نمایان میسازد.
چرا سازمانها به SIEM نیاز دارند؟
گسترش سطح حمله در عصر دورکاری
با افزایش نیروی کار دورکار و مهاجرت گسترده سرویسها به ابر، سطح حمله سازمانها بهشدت گسترده شده است. تیمهای امنیت باید فعالیت دهها یا صدها سیستم — از سرویسهای ابری و سرورهای داخلی تا دستگاههای کاربران و اپلیکیشنها — را پایش کنند. نظارت دستی بر این حجم از داده، در مقیاس سازمانی غیرممکن است.
هزینههای پنهان پراکندگی ابزارها
سازمانهایی که فاقد SIEM هستند، ناچارند از ابزارهای متعدد و ناهمگون برای پایش بخشهای مختلف زیرساخت خود استفاده کنند. این پراکندگی نهتنها هزینه عملیاتی را افزایش میدهد، بلکه از دست رفتن زمینه (Context) در جابجایی میان ابزارها را به دنبال دارد؛ عاملی که مستقیماً سرعت پاسخ به حادثه را کاهش میدهد.
انطباق با الزامات قانونی
بسیاری از استانداردهای امنیتی و مقررات حفاظت از داده — از جمله CIS، NIST و GDPR — سازمانها را ملزم به ثبت، نگهداری و تحلیل رویدادهای امنیتی میکنند. یک SIEM سازمانی، زیرساخت فنی لازم برای تحقق این الزامات و ارائه شواهد ممیزی را فراهم میآورد.
معرفی Splunk: پیشرو بازار SIEM
Splunk بهطور مستمر بهعنوان پیشرو بازار SIEM شناخته میشود و در گزارش Gartner Critical Capabilities for SIEM 2024 در هر سه مورد کاربرد کلیدی، رتبه نخست را کسب کرده است. این پلتفرم با معماری مقیاسپذیر، زبان جستجوی قدرتمند (SPL) و اکوسیستم گسترده اپلیکیشنها، به استانداردی صنعتی برای تحلیل دادههای ماشینی و امنیتی تبدیل شده است.
Splunk Enterprise Security (ES) بهعنوان راهکار SIEM پرچمدار این شرکت، فراتر از جمعآوری و تحلیل لاگ عمل میکند. این پلتفرم SIEM، SOAR، Threat Intelligence، UEBA و اتوماسیون پاسخ را در یک فضای کاری یکپارچه ادغام کرده و چرخه کامل تشخیص، تحقیق و پاسخ به تهدید (TDIR) را پوشش میدهد.
معماری Splunk Enterprise
Splunk Enterprise بر پایه یک خط لوله داده (Data Pipeline) طراحی شده است که از لحظه ورود داده خام تا ارائه نتایج جستجو به کاربر، چندین مرحله پردازشی را طی میکند. هر مرحله از این خط لوله توسط کامپوننتهای تخصصی مدیریت میشود که میتوانند بر اساس مقیاس و نیاز سازمان، توزیع یا ادغام شوند.
این معماری ماژولار، امکان مقیاسپذیری افقی را فراهم میکند. سازمانها میتوانند با افزودن ایندکسرها بهصورت تدریجی ظرفیت پردازش و ذخیرهسازی خود را افزایش دهند، بدون آنکه نیازی به بازطراحی کامل زیرساخت باشد.
اجزای اصلی خط لوله داده
Universal Forwarder
عامل سبکوزنی که روی منابع داده نصب میشود، حداقل پردازش را انجام داده و داده خام را به ایندکسر ارسال میکند.
Heavy Forwarder
نسخهای با قابلیتهای کاملتر که میتواند داده را قبل از ارسال، تجزیه (Parse) و فیلتر کند.
Indexer (ایندکسر)
هسته پردازش و ذخیرهسازی داده. داده دریافتی را تجزیه، ایندکس و برای جستجو ذخیره میکند.
Search Head
واسط کاربری و مدیریت جستجو. درخواستها را به ایندکسرها توزیع و نتایج را تجمیع میکند.
نقش فورواردرها در معماری توزیعشده
در استقرارهای سازمانی، فورواردرها وظیفه جمعآوری داده از منابع مختلف را بر عهده دارند. آنها داده را با فراداده (Metadata) — شامل host، source و sourcetype — برچسبگذاری کرده و به ایندکسرها ارسال میکنند. این معماری امکان توزیع بار، فیلتر داده و مسیریابی هوشمند را فراهم میآورد.
قابلیتهای کلیدی Splunk ES
پایش امنیتی یکپارچه
نمای واحد از تمام محیطها برای دید بهتر نسبت به تهدیدات و پاسخ سریعتر مبتنی بر داده.
تشخیص تهدید پیشرفته
مدیریت چرخه امنیتی، مقابله با تهدیدات شناختهشده و ناشناخته، پایش سلامت تشخیص و سنجش پوشش MITRE ATT&CK.
تحقیق و شکار تهدید
استفاده از یافتهها و جستجوها برای شناسایی فعالیت مخرب و مهار حملات پیش از گسترش.
اتوماسیون پاسخ (SOAR)
کتابخانههای پاسخ خودکار (Playbooks) برای تسریع پاسخ، کاهش خطای انسانی و اجرای یکسان سیاستها.
تحلیل رفتار کاربر و موجودیت (UEBA)
تشخیص تهدیدات داخلی، حسابهای بهخطرافتاده و حرکت جانبی از طریق تحلیل رفتاری مبتنی بر یادگیری ماشین.
دستیار هوش مصنوعی (AI Assistant)
تولید جستجوهای SPL با زبان طبیعی، خلاصهسازی یافتهها و پیشنهاد گامهای بعدی در جریان کار تحلیلگر.
نسخههای Essentials و Premier
Splunk Enterprise Security در دو نسخه عرضه میشود که پایه فنی مشترکی دارند، اما دامنه قابلیتها و سطح اتوماسیون آنها متفاوت است. انتخاب میان این دو نسخه، به بلوغ SOC سازمان و اهداف راهبردی تیم امنیت بستگی دارد.
| قابلیت | Essentials | Premier |
|---|---|---|
| پایش امنیتی یکپارچه | ✓ | ✓ |
| تشخیص تهدید پایه | ✓ | ✓ |
| دستیار هوش مصنوعی | ✓ | ✓ |
| UEBA بومی (تحلیل رفتاری) | — | ✓ |
| اتوماسیون SOAR کامل | — | ✓ |
| تشخیص تهدید داخلی | نیازمند ادغام | ✓ |
| بررسی فیشینگ خودکار | نیازمند ادغام | ✓ |
| عوامل هوشمند (Agentic SOC) | ✓ | ✓ |
Essentials برای سازمانهایی مناسب است که به دنبال یک SIEM قدرتمند با جریانهای کاری TDIR یکپارچه و دستیار AI هستند. Premier فراتر میرود و قابلیتهایی مانند UEBA بومی، SOAR تمامعیار و تحلیل خودکار زنجیره حمله فیشینگ را برای تیمهای امنیتی بالغتر فراهم میآورد.
مدلهای استقرار سازمانی
مدل تکایندکسر (Small Enterprise)
در سازمانهای کوچک با حجم داده ۲۰ تا ۱۰۰ گیگابایت در روز و ۱۰ تا ۱۰۰ کاربر، یک معماری شامل یک Search Head و دو تا سه ایندکسر کفایت میکند. فورواردرها با استفاده از قابلیت توزیع بار داخلی، داده را میان ایندکسرها پخش میکنند.
خوشه ایندکسر (Indexer Cluster)
برای سازمانهای بزرگتر، استقرار خوشه ایندکسر توصیه میشود. در این معماری، ایندکسرها دادههای یکدیگر را تکثیر (Replicate) میکنند و جایگزینی خودکار (Automatic Failover) در صورت خرابی یک گره فراهم میشود. این مدل، دسترسپذیری بالا و پایداری داده را تضمین میکند.
استقرار ابری و ترکیبی
Splunk گزینههای استقرار ابری (Cloud)، داخلی (On-Premises) و ترکیبی (Hybrid) را پشتیبانی میکند. نسخههای اخیر Enterprise Security بهگونهای طراحی شدهاند که تجربه کاربری یکپارچه را در هر دو محیط ابری و داخلی ارائه دهند.
بهترین شیوههای پیادهسازی
پیادهسازی نامناسب SIEM میتواند به سیل هشدارهای کاذب و تحلیل رفتن منابع تیم امنیت منجر شود. رعایت شیوههای زیر، شانس موفقیت استقرار را بهطور چشمگیری افزایش میدهد.
تعریف موارد کاربرد (Use Cases)
پیش از هر اقدام فنی، باید موارد کاربرد پایش، هشداردهی و ممیزی بهروشنی تعریف شوند. بر اساس این موارد کاربرد، منابع لاگ مورد نیاز مشخص میشوند. اجرای اثبات مفهوم (POC) در محیط آزمایشی با سناریوهای کاربری مشخص، پیش از استقرار کامل، توصیه میشود.
اولویتبندی منابع حیاتی
SIEM باید ابتدا بر حیاتیترین داراییها — دادهها و دستگاههای کلیدی — متمرکز شود. پایش مناسب منابع لاگ و هشداردهی در صورت اختلال در جمعآوری نیز ضروری است.
حذف دادههای حساس
SIEM نباید دادههای حساس مانند اطلاعات مالی، شناسههای شخصی، رمزهای عبور و کلیدهای رمزنگاری را جمعآوری کند. این اقدام، خطر نقض حریم خصوصی و مسئولیت حقوقی را کاهش میدهد.
همگامسازی زمانی
تمام دستگاههای شبکه باید با یک سرور زمان مرکزی همگام شوند تا لاگهای ممیزی از یک منبع زمانی واحد استفاده کنند. راهاندازی حداقل سه سرور زمان برای نگهداری و عیبیابی توصیه میشود.
بهروزرسانی مستمر قواعد تشخیص
تهدیدات سایبری بهطور مستمر تحول مییابند. اشتراک در فیدهای تهدید خارجی و بهروزرسانی منظم منطق تشخیص برای شناسایی تهدیدات نوظهور، از الزامات یک SIEM کارآمد است.
ماداکو و راهکارهای SIEM سازمانی
شرکت ماداکو با درک عمیق از چالشهای مراکز عملیات امنیت (SOC)، راهکارهایی را ارائه میدهد که پیادهسازی، استقرار و بهرهبرداری از SIEM را در سازمانهای ایرانی تسهیل میکنند. ماداکو بهعنوان ارائهدهنده محصولات و خدمات امنیت سازمانی، بر یکپارچهسازی ابزارهای امنیتی و کاهش پیچیدگی عملیات تمرکز دارد.
رویکرد ماداکو به SIEM و SOC
ماداکو با تکیه بر تجربه در حوزههای XDR، Zero Trust Access، Monitoring و RMS، به سازمانها کمک میکند تا:
- زیرساخت جمعآوری و تحلیل رویدادهای امنیتی خود را بنا کنند
- موارد کاربرد پایش و هشداردهی را بر اساس نیازهای واقعی سازمان تعریف کنند
- پاسخ به رخدادها را خودکارسازی کرده و زمان مهار تهدید را کاهش دهند
- انطباق با استانداردهای امنیتی مانند CIS20 و NIST را تسهیل کنند
آمادهاید مرکز عملیات امنیت خود را تقویت کنید؟
کارشناسان ماداکو آماده ارائه مشاوره تخصصی در حوزه SIEM و SOC به سازمان شما هستند.
دریافت مشاوره تخصصیجمعبندی
SIEM دیگر یک ابزار لوکس یا اختیاری نیست. در عصر تهدیدات هوشمند و خودکار، سازمانهایی که فاقد دید مرکزی نسبت به رویدادهای امنیتی هستند، در برابر حملات سایبری آسیبپذیرند. Splunk Enterprise Security بهعنوان پیشرو بازار SIEM، با یکپارچهسازی قابلیتهای تشخیص، تحقیق، پاسخ و اتوماسیون، ستون فقرات عملیات امنیتی مدرن محسوب میشود.
کلید موفقیت در پیادهسازی SIEM، تمرکز بر موارد کاربرد واقعی سازمان و بهبود مستمر قواعد تشخیص است. انتخاب میان نسخههای Essentials و Premier نیز باید بر اساس بلوغ تیم امنیت و اهداف راهبردی سازمان انجام شود.
ماداکو با درک این ضرورت، به سازمانها کمک میکند تا زیرساخت SIEM خود را بنا کنند و از هر رویداد امنیتی بهعنوان یک سیگنال قابل بهرهبرداری، نه یک نویز بیپایان، دفاع کنند.
